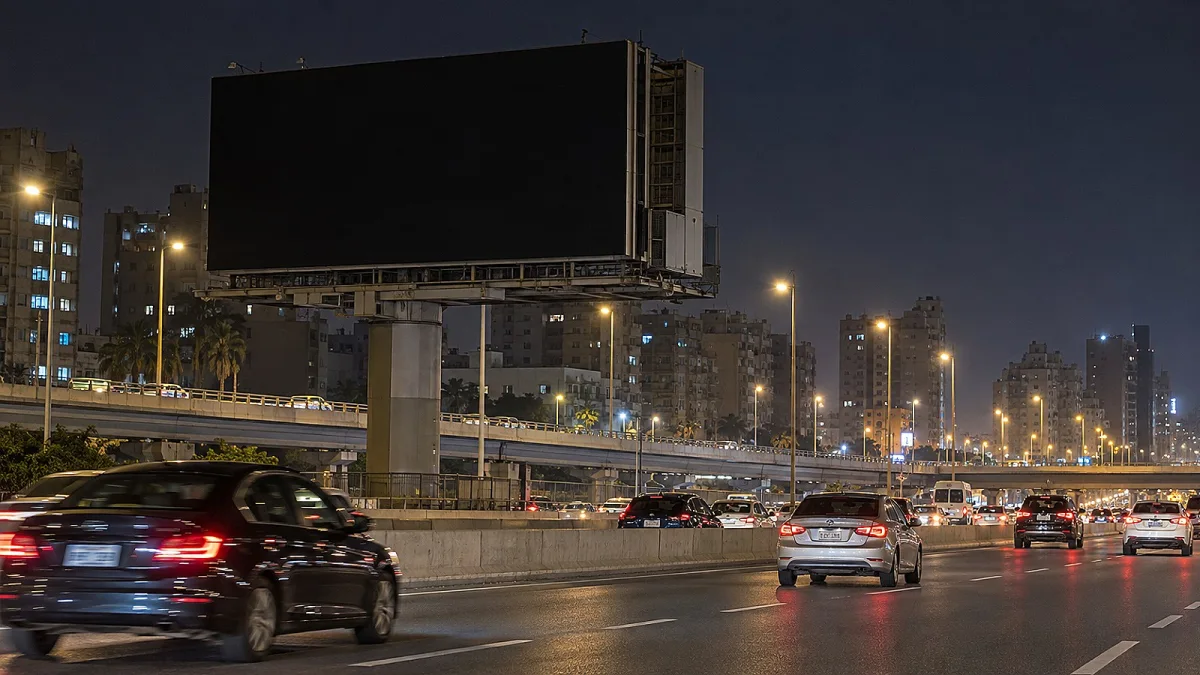
أعلنت وزارة الداخلية المصرية أن اختراقاً إلكترونياً طال موقع شركة دولية تدير بث محتوى إعلاني، وأدى إلى ظهور لقطات غير لائقة على شاشة بأحد طرق محافظة الجيزة وشاشات مماثلة في عدة دول بالتوقيت نفسه. وجاء البيان مساء الخميس 29 أكتوبر 2026 بعد تداول مقاطع للواقعة وتساؤلات عن كيفية وصول المحتوى إلى لوحة رقمية على طريق عام.
وبحسب الوزارة، تتبع اللافتة إحدى شركات الإعلان المتعاقدة مع الشركة الدولية لبث الإعلانات إلكترونياً. وقالت إن الشركة اتخذت إجراءات فنية لإيقاف البث على الشاشات التابعة لها إلى حين التعامل مع الاختراق وإعادة الخدمة الطبيعية. ولم تسمّ الوزارة الشركة الدولية أو الدول الأخرى التي تأثرت.
وكانت الشركة المشغلة للوحة في مصر قد أعلنت في وقت سابق رصد اختراق غير مصرح به من جهة مجهولة، وقالت إنها أوقفت الشاشة فوراً كإجراء احترازي وبدأت التحقيق بالتنسيق مع الجهات المعنية. ويجمع البيانان على أن ما حدث لم يكن مادة إعلانية مقصودة، بل بثاً غير مصرح به قيد الفحص الفني والقانوني.
ماذا قالت الداخلية عن مسار الاختراق؟
النقطة الأهم في البيان الرسمي هي أن الفحص ربط الواقعة بموقع الشركة الدولية الذي تستخدمه منظومة البث، لا بمجرد تشغيل ملف محلي على شاشة واحدة. كما أشار إلى تزامن ظهور اللقطات على شاشات في أكثر من دولة. وهذا يفسر لماذا اتجه الإجراء الفني إلى وقف شاشات تابعة للخدمة، بدلاً من الاكتفاء بفصل اللوحة الموجودة في الجيزة.
لكن البيان لا يحدد بدقة المقصود بكلمة «الموقع»: هل هو بوابة إدارة المحتوى، أم حسابات تشغيل، أم خادماً وسيطاً، أم واجهة ضمن سلسلة توريد رقمية أوسع. ولا توجد حتى الآن معلومات رسمية عن ثغرة استُغلت أو بيانات سُرقت أو أجهزة تحكم جرى الاستيلاء عليها. لذلك لا يمكن الجزم بطريقة الهجوم أو نسبه إلى جهة بعينها.
كما لم تعلن الوزارة عدد الشاشات المتأثرة أو مدة البث أو أسماء البلدان. وتداول الجمهور وصفاً أكثر تحديداً للمحتوى، لكن القيمة العامة للخبر لا تتطلب إعادة نشره أو وصفه تفصيلياً؛ المهم أن مادة غير مناسبة ظهرت في فضاء عام نتيجة وصول غير مصرح به إلى منظومة نشر مركزية.
لماذا تمتد مشكلة واحدة إلى شاشات في دول مختلفة؟
تعتمد شبكات الإعلانات الرقمية الحديثة غالباً على إدارة مركزية: تُرفع المواد وتُجدول عبر منصة، ثم تصل إلى مجموعات من الشاشات بحسب الموقع والوقت والحملة. هذا النموذج يسهّل تحديث آلاف اللوحات من مكان واحد، لكنه يجعل حساباً ذا صلاحيات واسعة أو خدمة مركزية ضعيفة نقطة تأثير كبيرة إذا تعرضت للاختراق.
ولا يعني ذلك أن كل شبكة رقمية تعمل بالطريقة نفسها، ولا أن تفاصيل هذه المنظومة أصبحت معروفة. إلا أن التزامن الذي ذكرته الداخلية يتوافق مع حادث يمتلك فيه المهاجم قدرة على دفع محتوى إلى أكثر من شاشة، أو استغلال طبقة مشتركة بين مشغلين في دول مختلفة. يظل هذا تفسيراً فنياً محتملاً، لا نتيجة تحقيق نهائية.
الواقعة تضع أيضاً مسؤولية واضحة على إدارة سلسلة الموردين. فشركة الإعلان المحلية قد لا تكتب البرمجيات المستخدمة، والشاشة نفسها قد تكون سليمة، بينما تأتي المشكلة من منصة خارجية أو حساب مورد. لهذا لا يكفي تأمين اللوحة مادياً؛ يجب ضبط كل حلقة قادرة على إرسال المحتوى إليها.
الإيقاف الاحترازي يحمي الجمهور ويحفظ الأدلة
إيقاف البث بعد اكتشاف الاختراق يؤدي وظيفتين. الأولى منع استمرار المحتوى أو انتقاله إلى شاشات إضافية. والثانية إبقاء الأنظمة تحت السيطرة بينما تُجمع سجلات الدخول والنشر والتغييرات، وهي سجلات ضرورية لمعرفة الحساب المستخدم والتوقيت والأوامر التي نُفذت. إعادة الخدمة سريعاً من دون هذا الفحص قد تمحو آثاراً أو تعيد فتح المسار نفسه.
ومن المهم التمييز بين إطفاء الشاشة وحل السبب الجذري. يمكن إغلاق لوحة بعينها فوراً، لكن عودة الشبكة تحتاج عادة إلى تغيير بيانات الاعتماد، وإنهاء الجلسات النشطة، ومراجعة حسابات الإدارة، والتحقق من سلامة المواد المجدولة والخوادم والأجهزة الطرفية. ولم تعلن الشركة حتى الآن اكتمال هذه الخطوات أو موعد عودة كل الشاشات.
قالت الداخلية إن الإجراءات القانونية اللازمة تُتخذ، بينما ذكرت الشركة أن التحقيق يجري مع الجهات المعنية. ولا يوجد إعلان عن توقيف مشتبه به أو تحديد بلد مصدر الهجوم. استخدام وصف «اختراق» يحدد طبيعة الوصول غير المصرح به، لكنه ليس دليلاً وحده على هوية الفاعل أو دافعه.
ما الذي ينبغي أن تراجعه شبكات الإعلانات الرقمية؟
توصي إرشادات الأمن السيبراني الأساسية بحماية الحسابات الإدارية بالمصادقة متعددة العوامل، وتقليل الصلاحيات إلى الحد الضروري، وفصل حسابات الإدارة عن الاستخدام اليومي. وتكتسب هذه الإجراءات أهمية أكبر عندما يملك الحساب الواحد قدرة على النشر إلى شاشات عامة في عدة مدن أو دول.
تشمل المراجعة المفيدة أيضاً فصل شبكة إدارة المحتوى عن الأنظمة الأخرى، وتسجيل كل عملية رفع وجدولة ونشر في سجلات محمية، ومراقبة السلوك غير المعتاد، مثل إرسال مادة واحدة إلى مواقع كثيرة خارج الجدول. كما ينبغي أن تملك الشاشات وضعاً آمناً يعرض شاشة سوداء أو مادة معتمدة مسبقاً إذا انقطع الاتصال بالمنصة أو وصل أمر غير موثوق.
وتؤكد إرشادات وكالة الأمن السيبراني وأمن البنية التحتية الأميركية أهمية المصادقة المقاومة للتصيد للحسابات الحساسة، وتقسيم الشبكات، ومراجعة صلاحيات الموردين واتصالاتهم، وحفظ السجلات. هذه مبادئ عامة وليست تشخيصاً لما غاب عن المنظومة المتضررة، لأن نتائج الفحص الفني لم تُنشر بعد.
ما الذي ينتظره الجمهور من التحقيق؟
الإجابة المنتظرة ليست فقط اسم المنفذ، بل أيضاً تحديد نقطة الدخول ونطاق الضرر: أي حساب أو خدمة استُخدمت، وكم شاشة تلقت المحتوى، وهل اقتصر الأثر على العرض أم شمل بيانات أو أنظمة أخرى. كما يحتاج المشغلون إلى توضيح الضوابط التي تغيرت قبل إعادة البث، من دون نشر تفاصيل قد تساعد على تكرار الهجوم.
حتى صدور تحديث رسمي، تبقى الحقائق المؤكدة محدودة: شاشة في الجيزة عرضت محتوى غير مصرح به، والفحص الحكومي ربط ذلك باختراق موقع شركة دولية للبث، وظهرت المادة على شاشات مماثلة خارج مصر بالتوقيت نفسه، ثم أوقفت الشركة البث فنياً. أما هوية المهاجم وطريقته الدقيقة وحجم الشبكة المتأثرة فما زالت نقاطاً مفتوحة في التحقيق.